
أعلنت «بينانس» عن تعرضها لاختراق، أدى إلى اختفاء أصول بقيمة تبلغ حوالي 6.3 مليار دولار من العناوين المرتبطة بالبورصة. ويُعد هذا تقديرًا أوليًّا لحجم الحادث، وليس المبلغ النهائي لخسائر العملاء.
في 30 أكتوبر 2026، أعلنت الشركة أنها قامت، بالتعاون مع شركائها، بتجميد ما يقارب 3 مليار دولار، وعلقت عمليات سحب الأموال، وستقوم بتغطية الخسائر من صندوق SAFU الاحتياطي لحماية المستخدمين ومن أموالها الخاصة. وتربط البورصة بداية الهجوم المحتملة باختراق جهاز كمبيوتر محمول خاص بأحد المهندسين، لكنها لم تحدد السبب النهائي حتى الآن.
السؤال الأهم للمستخدم الآن ليس تحديد الجاني، بل فهم ما حدث لحسابه ومتى ستعود عمليات السحب إلى العمل. وفقًا للتحديث الصادر عن Binance في الساعة 07:36 بتوقيت موسكو يوم 30 أكتوبر، والذي نُشر على الحساب الرسمي على X، عادت عمليات الإيداع إلى العمل، بينما لا تزال عمليات السحب معلقة مؤقتًا ريثما يتم فحص أنظمة الحماية. تتوقع الشركة استئناف السحب في غضون 48 ساعة، لكن يجب التحقق من التاريخ الدقيق لفتح الخدمة في التطبيق الرسمي وإعلانات البورصة: فهذا تقدير وليس ضمانًا.
الأهم الآن هو عدم الاستسلام للذعر وعدم اتخاذ قرارات متسرعة. فقد يؤدي السحب الجماعي للأموال، ومحاولات التحايل على القيود، والنقر على الروابط المشبوهة إلى خلق مشاكل أكثر من المشكلة نفسها. إذا كانت أصولك موجودة على منصة Binance، فهذا لا يعني أنها ضاعت. من المهم تقييم الوضع بهدوء، والتحقق من حالة المعاملات، والتأكد من أمان حسابك. فيما يلي قائمة مرجعية عملية: ما يمكنك التحقق منه والقيام به الآن، وأين تتوجه في حالة ظهور مشاكل، والإجراءات التي ستساعد في تقليل المخاطر.
ما الذي يجب على المستخدم فعله الآن
* إذا كنت بحاجة إلى تبادل العملة المشفرة، فليس من الضروري استخدام بورصة مركزية أو منصة P2P. هناك خيار بديل يتمثل في منصات تبادل العملات المشفرة، التي يمكن من خلالها استبدال الأصول الرقمية بالروبل أو أي عملة أخرى. ولكن من المهم هنا أيضًا الالتزام بإجراءات الأمان: التحقق من نطاق الخدمة، وشروط التبادل، وإجراءات استرداد الأموال، وبيانات المستلم. سبق لنا أن تناولنا هذا الموضوع وأعددنا قائمة مراجعة لمزودي خدمات تبادل العملات المشفرة وإرشادات حول تبادل العملات المشفرة عبر الإنترنت. يجب توخي الحذر بشكل خاص عند اختيار الخدمة أثناء الأحداث السوقية الكبرى، حيث قد يستغل المحتالون حالة الإثارة ويقدمون عروض تبادل بشروط مربحة بشكل مريب. نادراً ما يكون التسرع في مثل هذه العمليات عاملاً مساعداً.
ما الذي يُعرف عن اختراق منصة Binance
في بيان رسمي صدر في 30 أكتوبر، وصفت «باينانس» عمليات السحب غير المصرح بها. الرواية الأولية للشركة: ربما تمكن المخترق من الوصول إلى الكمبيوتر المحمول الخاص بمهندس DevOps، ثم إلى الحاوية الخدمية، ومن خلالها أرسل معاملات لم يوافق عليها مالك النظام. هذه هي الرواية الأولية في الساعات الأولى من التحقيق. وفي وقت لاحق، أعلنت Binance أنها تتحقق من نقاط اختراق أخرى؛ فمن السابق لأوانه حصر الهجوم بأكمله في جهاز واحد.
يحتوي بيان البورصة على تحفظ مهم: «We have found no evidence of any wallet private key leak» — لم تعثر الشركة حتى الآن على أدلة تشير إلى تسرب المفاتيح الخاصة للمحافظ. هذه الصيغة لا تعني تأكيدًا بأن المفاتيح لم تتأثر بالتأكيد: فالتحقيق لا يزال جاريًا. وتعد «باينانس» بإصدار تحليل فني بعد التحقق من الحقائق وتحديث تأكيد الاحتياطيات بعد الانتهاء من أعمال الاستعادة.
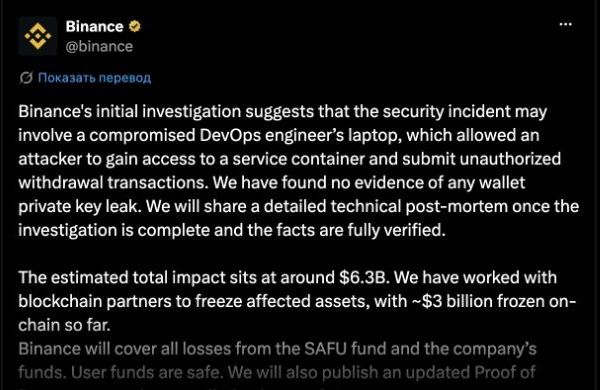
30 أكتوبر، الساعة 05:25 بتوقيت موسكو: كشفت البورصة عن بيانات أولية بشأن الهجوم وأوضحت أن التحقيق لا يزال جارياً.
قامت شركة TRM Labs المستقلة بتتبع التحويلات من العناوين التي تعتبرها تابعة لـ Binance عبر عشر سلاسل بلوكشين. ووفقًا لحساباتها، تم نقل الجزء الأكبر من الأموال في غضون 20 دقيقة تقريبًا مساء يوم 29 أكتوبر بتوقيت UTC. ويستند هذا التقدير إلى المعاملات العامة؛ ولا يمكن تأكيد المسار الكامل للوصول إلى الأنظمة الداخلية للبورصة إلا من خلال التحقيق الذي تجريه البورصة نفسها. ولذلك، ينبغي الفصل بين حركة الأموال الملحوظة وتفسير الكيفية التي تمكن بها المهاجم من تنفيذ الهجوم.
كيف تطورت الأحداث
- 29 أكتوبر، حوالي الساعة 23:05 بتوقيت موسكو.
- سجلت TRM Labs بداية موجة كبيرة من التحويلات من عناوين Binance. وقد أشار المحللون إلى الساعة 20:05 بتوقيت UTC.
- 30 أكتوبر، الساعة 04:36 بتوقيت موسكو.
- أعلنت Binance عن توقف مؤقت لعمليات الإيداع والسحب، ووعدت بتعويض الخسائر.
- 30 أكتوبر، الساعة 05:25 بتوقيت موسكو.
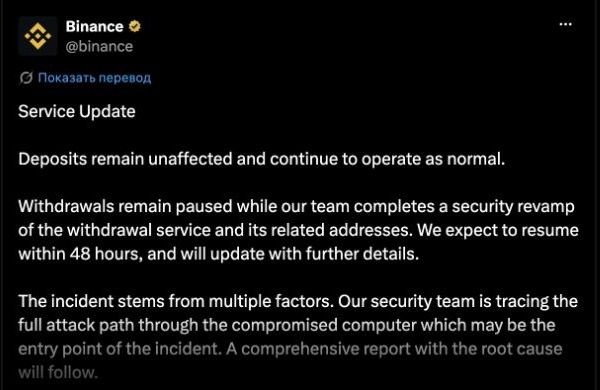
30 أكتوبر، الساعة 07:36 بتوقيت موسكو: أعلنت «بينانس» عن استئناف عمليات الإيداع وتعليق عمليات السحب.
هذا هو وقت نشر الإشعارات وبدء تتبع المعاملات؛ وقد تكون المعاملات نفسها قد حدثت بين التحديثات. قد يتغير حالة المعاملات ومبلغ الأصول المجمدة مع التحقق من العناوين الجديدة. إذا لاحظتم أرقامًا مختلفة بين التحديثات، قارنوا بين وقت النشر وما تم حسابه بالضبط: جميع الأصول المتأثرة، أو الأموال التي تم تأكيد سحبها، أو الجزء الذي تم تجميده بالفعل.
لماذا لا تعني قيمة 6.3 مليار دولار خسارة نهائية بنفس المبلغ
تشمل تقديرات «باينانس» الأصول المتأثرة بالحادث. وقد تم تجميد جزء من الأموال بالفعل بمشاركة شركات ومنظمات قد تفرض قيودًا على حركة توكنات أو عناوين معينة. ولا يعني تجميد الأموال بالضرورة إعادتها إلى حسابات البورصة: فهذا يتطلب إجراءات إضافية ومطابقة حقوق ملكية الأصول. أما الجزء الآخر فيظل قيد مراقبة المحللين. ولا يُعرف حتى وقت نشر هذا الخبر المبلغ النهائي الذي سيتم استرداده.
في تحديث صدر في الساعة 13:55 بتوقيت موسكو يوم 30 أكتوبر، أعلنت «باينانس» أنها خصصت أكثر من 6.34 مليار دولار من أموالها الخاصة لتغطية الأصول المتضررة. ووفقًا للبورصة، فإن 5 مليارات دولار من هذا المبلغ موجودة بالفعل في شكل نفس العملات الرقمية التي تكبدت خسائر فيها؛ وتعتزم شراء الأصول الناقصة من السوق وعبر صفقات خارج البورصة. وهذا احتياطي للالتزامات، وليس مبلغًا تم استرداده بالفعل من الأموال المسروقة. أما المبلغ الذي تم تجميده سابقًا والبالغ حوالي 3 مليار دولار، فتعتبره الشركة بشكل منفصل.
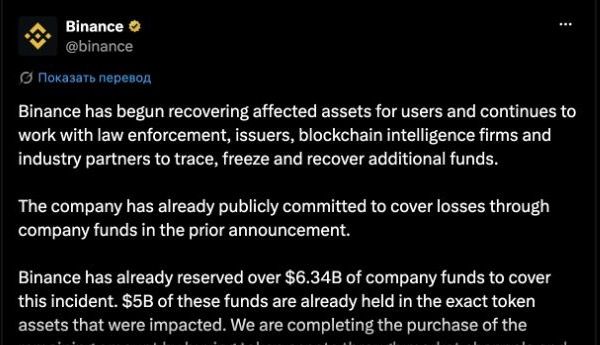
30 أكتوبر، الساعة 13:55 بتوقيت موسكو: أعلنت «باينانس» بشكل منفصل عن أموالها الخاصة المخصصة للتغطية وعن الأصول المجمدة.
لذلك، لا يمكن جمع أو طرح التقديرات — «تأثر حوالي 6.3 مليار دولار»، و«تم تجميد حوالي 3 مليار دولار»، و«تم تخصيص أكثر من 6.34 مليار دولار» — كرصيد نهائي للخسائر.
فالتقدير الأول يعكس الحجم الأولي للحادث، والثاني — التجميد المعلن لجزء من الأصول، والثالث — الأموال الخاصة بالبورصة المخصصة للتغطية.
قد يتوصل المحللون المستقلون إلى أرقام مختلفة قليلاً بسبب توقيت التقييم وسعر التوكنات. والأهم بالنسبة للقارئ هو معرفة الجزء الذي أصبح غير متاح للمهاجم، والمبلغ الذي سيتم إرجاعه، وكيف ستفي البورصة بوعدها تجاه عملائها.
ماذا عن أموال المستخدمين وعمل البورصة
تعلن «Binance»: «أموال المستخدمين آمنة». وتعد الشركة بتغطية الخسائر من صندوق SAFU وأموالها الخاصة. ولا يزال هذا مجرد تعهد من البورصة، وليس نتيجة تدقيق منشورة بعد الهجوم. وتعد الشركة بإصدار تأكيد محدث للاحتياطيات وتقرير فني في وقت لاحق. وحقيقة التوقف المؤقت عن عمليات السحب لا تعني أن رصيد كل عميل قد تضرر؛ بل تعني أنه لا يمكن حاليًا إجراء عملية سحب عادية حتى الانتهاء من عمليات الفحص.
في الإعلانات الأولى، أوقفت Binance عمليات الإيداع والسحب على حد سواء. تشير التحديثات اللاحقة إلى أن الإيداع يعمل، بينما لا يزال السحب معطلاً مؤقتًا رغبةً في تعزيز حماية خدمة السحب والعناوين المرتبطة بها. إذا كنت قد أرسلت إيداعًا بالفعل، فلا تقم بإجراء تحويل آخر بسبب تأخر الواجهة. احتفظ برقم المعاملة والشبكة والمبلغ والعنوان، ثم تحقق من الحالة في حسابك الشخصي وتواصل فقط مع خدمة الدعم الرسمية. وقد شرح موقع MSG إجراءات التحقق من مثل هذه التحويلات في مقال حول تحويل USDT بين المحافظ.
يؤثر توقف عمليات السحب أيضًا على المستخدمين الذين أرادوا إرسال أصولهم إلى محفظتهم الشخصية. طالما أن الزر غير متاح، لا يمكن الوعد بوجود طريقة بديلة أو تحديد موعد دقيق لاستئناف الخدمة. عندما تستأنف الخدمة عملياتها، يرجى إعادة التحقق من الشبكة وعنوان الاستلام في نموذج السحب. يشرح مقال MSG حول المحفظة غير الوديعة التي لا تتطلب KYC كيفية عمل التخزين الذاتي وأين يحتفظ المستخدم بمفاتيحه. تساعد هذه المعلومة على فهم الفرق بين العنوان الخاص والرصيد في البورصة، ولكنها لا تُعد نصيحة بتحويل الأصول على وجه السرعة.
من يقف وراء الهجوم
لم تكشف «بينانس» حتى الآن عن هوية الجاني الذي تم تحديده، ولم تنشر المخطط النهائي للاختراق. وقد طرحت «TRM Labs» روايتها الخاصة استنادًا إلى تحليل المعاملات والبيانات الأخرى. ويُعد هذا استنتاجًا من شركة أبحاث، وليس نتيجة تحقيق أجرته «بينانس» أو حكمًا قضائيًّا. في هذا الخبر، لا نعتبر الرواية المتعلقة بالمنفذ حقيقة مثبتة: فهي لا تغير لا الحجم المؤكد للسحب، ولا الإجراءات المتاحة حالياً للمستخدم.
وهناك فرق تقني بين «اختراق البلوكشين» و«الحصول على إمكانية إجراء معاملات عبر أنظمة البورصة». لا تشير المعلومات المتوفرة إلى أن التشفير الخاص بـ Bitcoin أو Ethereum أو شبكات أخرى قد تم اختراقه. وفقًا للبيانات الأولية، يتعلق الأمر بالوصول إلى البنية التحتية وتراخيص السحب. سيتضح القائمة الدقيقة للأنظمة المخترقة بعد صدور التقرير الفني الموعود.
الاستنتاج والتوقعات
هناك ما يكفي من المعلومات للتحدث عن هجوم كبير على البنية التحتية لـ «باينانس» وعمليات تحويل غير مصرح بها. لكن لا يمكن حتى الآن تحديد الحجم النهائي للخسائر أو السبب الدقيق أو الجاني. إن الوعد بتعويض الخسائر وتجميد جزء من الأصول يقللان من حالة عدم اليقين التي يواجهها العملاء، لكن لن يكون من الممكن تقييم النتيجة إلا بعد استئناف عمليات السحب ونشر التقرير الفني والبيانات الجديدة حول الاحتياطيات.
المرحلة التالية القابلة للتحقق منها هي بدء عمليات السحب بعد تحديث نظام الحماية. تتوقع Binance أن تنتهي من ذلك في غضون 48 ساعة؛ ومن المحتمل أيضًا إجراء فحص تدريجي لأصول أو شبكات معينة. هذا هو توقعنا بناءً على الخطة المعلنة للشركة، وليس جدولًا زمنيًا مؤكدًا. والسؤال التالي هو: ما مقدار الأصول المجمدة التي سيتم استردادها، وهل ستؤكد المراجعة المستقلة التغطية المعلنة للالتزامات؟ سيتطلب هذا الخبر تحديثات مع ظهور البيانات الرسمية.
هذا التقرير ذو طابع إعلامي ولا يُعد توصية مالية. البيانات المتعلقة بسير التحقيق وإمكانية إجراء المعاملات صالحة حتى 30 أكتوبر 2026، الساعة 15:20 بتوقيت موسكو.