智能合约是部署在区块链上的程序,按照代码规定执行操作,例如转移代币、记录抵押品、发行数字资产或统计投票。用户通过应用或区块链浏览器与它交互。交易被纳入区块后,网络根据共同规则进行验证并记录结果。
智能合约广泛用于加密货币兑换、借贷、NFT 和项目治理。一个“兑换”按钮背后,可能涉及对多个程序的调用。因此,在确认之前,应弄清请求发往哪个合约、授予了哪些权限,以及资产会发生什么变化。
本文先用具体例子说明智能合约的运行方式,再通过 Etherscan 查看真实的 UNI 合约。我们会介绍合约地址、已公开代码和读取函数的位置,解释代币支出授权与转账的区别,以及无需连接钱包即可查看的信息。
什么是智能合约?通俗解释
程序拥有特定网络上的地址、一组函数和已存储的数据。函数定义可执行的操作,数据则反映当前状态,例如某地址持有多少代币,或谁有权使用指定数量的代币。执行操作时,需要提交规定的参数并满足代码中的条件。
| 要素 | 含义 | 查看位置 |
|---|---|---|
| 网络 | 程序部署所在的区块链 | 钱包的网络选择器及浏览器名称 |
| 合约地址 | 程序在所选网络中的标识 | 项目文档、代币页面和交易详情 |
| 源代码 | 已公开时,可阅读的程序规则描述 | Contract 标签下的 Code 区域 |
| 函数 | 可以请求程序执行的操作 | 例如 balanceOf、transfer、approve |
| 状态 | 操作执行后保存的数据 | 余额、授权和协议参数 |
| 交易 | 可能改变网络状态的已签名请求 | 钱包历史记录及通过交易哈希查找的详情页 |
| Gas | 以太坊衡量计算工作量的单位 | 确认操作前的费用估算 |
初次理解时,可以把它比作自动售货机:满足规定条件后,机器就会提供所选商品。区块链程序的功能更广,代码错误也可能影响所有与之相关的操作。它会执行写入的规则,包括设计不当的规则。
项目网站帮助用户构造请求,并以便于阅读的方式展示结果。无论浏览器标签页是否打开,合约本身都会继续存在于网络中。即使网站停止运行,程序仍可能可用,只是脱离熟悉的界面后,交互通常需要专业知识。关于记录如何存储,可参阅区块链介绍。
智能合约如何运行:从请求到结果
假设用户希望通过去中心化应用,将一种代币兑换为另一种。界面先估算结果,再构造发往相应合约的请求,并将其交给钱包。后续步骤因协议而异,但通常遵循以下流程。
- 选择操作。用户指定资产、数量和兑换条件。应用展示预期结果及允许的限制。
- 检查授权。应用要支出普通 ERC-20 代币,可能需要用户预先授予 allowance。部分协议采用其他机制,包括通过签名进行授权。
- 确认请求。钱包显示网络、请求接收地址、参数和预计费用。用户签署的是实际显示的这项操作。
- 纳入区块。网络按照交易与其他操作之间的特定顺序进行处理。从界面估算到实际执行期间,流动性池的状态可能变化。
- 执行函数。合约检查余额、权限和兑换限制。条件满足后,代币记录才会更新。
- 查看结果。通过交易哈希,可以查询状态、Gas 消耗和相关代币流动。应用随后更新显示的余额。
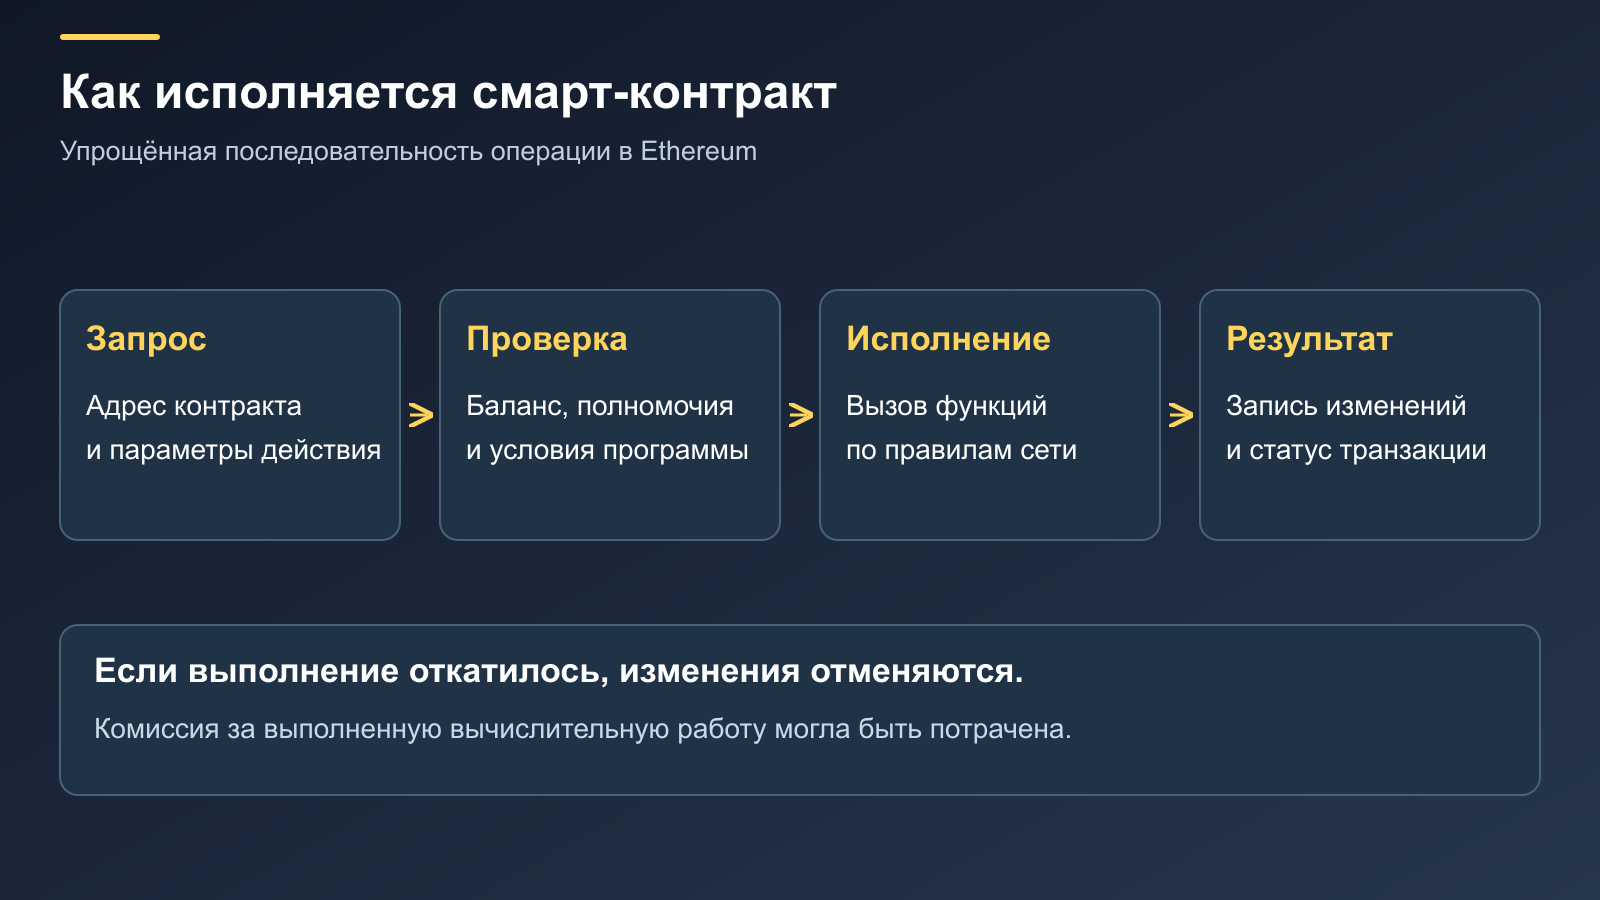
兑换时通常会设置最低接收数量。如果实际执行时的条件已经超出允许范围,相应检查可能使操作停止。因此,网站显示的报价并不意味着兑换已按该价格完成。
一笔交易可以调用多个合约。例如,路由合约可能通过不同流动性池完成兑换。如果执行回滚,该交易内的状态变更会撤销,但计算工作可能已经发生并产生费用。此前单独执行的 approve 交易仍保留在历史记录中,其授权也可能继续有效。
读取数据与改变状态
查询公开地址的代币数量,可以向节点发送普通读取请求。通过浏览器进行这类查询,通常无需连接钱包、签名或支付网络费用。程序返回数据,但代币持有记录保持不变。
转账、兑换或授予权限会改变网络状态,通常需要发送交易。以太坊主网的费用以 ETH 计算,不同应用提供的支付方式可能有所区别。关于网络结构及其原生币的作用,可阅读以太坊和 ETH 介绍。
外部世界的信息需要通过预先安排的数据来源进入合约,例如预言机。区块链代码本身不会自动知道天气、任意网站的价格或包裹是否送达。涉及这些条件时,需要另行确定信息提供者及其可信度验证方式。
智能合约用于哪些场景
基本原理相似,但记录对象和风险各有不同。以下是普通加密钱包用户可能遇到的几类常见用途。
代币发行与转移
合约按地址记录资产单位,并规定可对其执行的操作。钱包通过约定接口读取余额,因此可以在同一应用中展示不同代币。
- 自动执行的内容:在代币功能范围内记录余额、转账和授权。
- 需要检查:正确网络中的地址、小数位数、增发权限和转账限制。
多个完全不同的合约可能使用同一个代币简称。名称和图标有助于在界面中查找资产,但确认真伪仍要依据项目文档和完整地址。
加密货币兑换
程序依据协议规则和当前可用流动性执行兑换。用户提交参数后,网络检查是否能够执行。
- 自动执行的内容:沿所选路径进行计算和资产转移。
- 需要检查:合约、代币接收地址、最低接收数量和已有授权。
熟悉的按钮名称不能证明网站调用的是真实协议。仿冒界面可能要求用户确认另一个地址或另一种函数。
抵押借贷
应用可以记录已存入的抵押品、债务规模和清算条件。价格数据及风险参数会影响仓位能否继续维持。
- 自动执行的内容:抵押品记账、应计金额计算和规定限制的执行。
- 需要检查:价格来源、清算条款、能否提款以及管理地址的权限。
这类应用的详细机制属于去中心化金融 DeFi。使用智能合约本身,并不能决定服务的收益水平或稳健程度。
NFT 与数字访问权限
合约可以记录独特代币的持有人及转移规则,而关联的图片或描述有时存储在区块链之外。
- 自动执行的内容:代币发行、所有权记录及合约支持的相关操作。
- 需要检查:系列真伪、元数据存储位置及是否允许修改。
对代币的权利与对所展示对象的权利,应分别理解。NFT 所有权记录不会自动说明作品的全部使用条件。
投票与项目治理
程序可以记录选票、检查支持门槛并执行已通过的提案。部分系统会在决议通过和执行之间设置等待期。
- 自动执行的内容:票数统计、条件检查和获准的参数调整。
- 需要检查:委托规则、法定参与门槛、执行延迟及紧急干预权限。
如何在 Etherscan 查看智能合约
以以太坊主网上的 UNI 为例。Uniswap 官方文档列出的地址为 0x1f9840a85d5aF5bf1D1762F925BDADdC4201F984。这是本文用于分析的代币程序地址,不能把它当作个人钱包或交易所账户的充值地址。
建议从项目文档开始:选择正确网络,再打开文档列出的浏览器。仅按代币名称搜索不够可靠,因为结果可能包含同名资产。应核对完整地址,而不只是开头和末尾的字符。
地址、Contract 标签与公开代码
UNI 页面提供 Contract 标签。进入 Code 区域后,可以看到 Source Code Verified 和 Exact Match 标记,以及 Uni 名称和编译器版本。下方显示源代码。这些字段有助于确认浏览器展示的是哪个程序,以及公开源码与部署代码之间的关系。
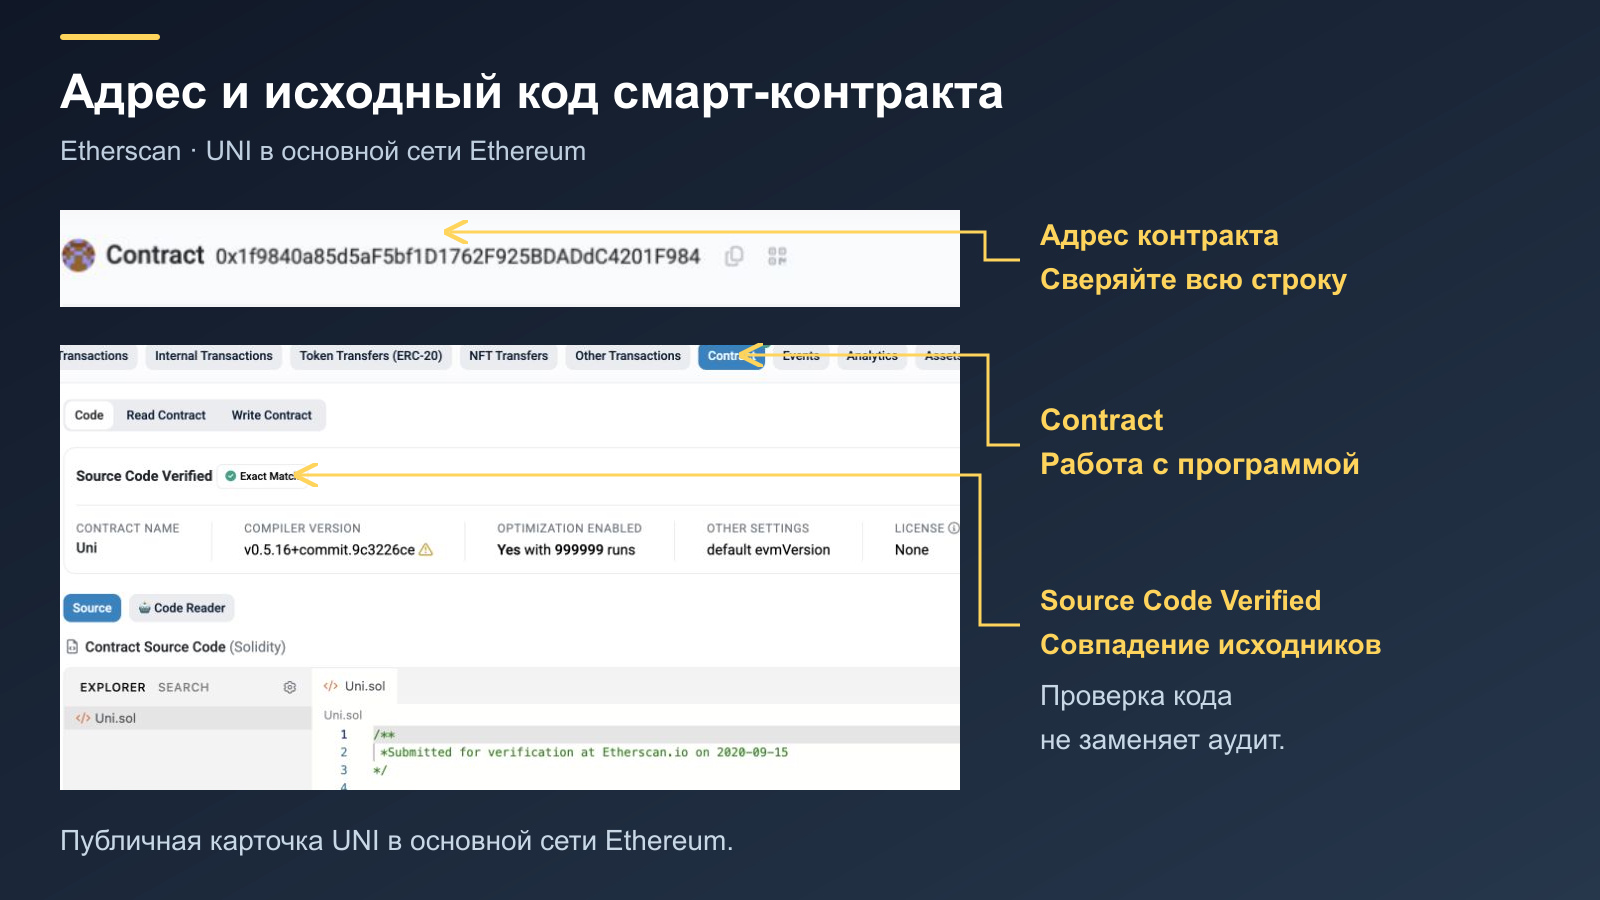
源码验证标记表示浏览器按照自身规则完成了代码匹配。它并不意味着独立专家已检查所有潜在错误、经济模型或管理员权限。审计需要另外的报告,并注明日期、版本和实际审查的系统范围。
Read Contract:可以查询哪些数据
Read Contract 标签提供读取函数。UNI 的函数包括查询地址代币数量的 balanceOf,以及查询支出授权的 allowance。在图示界面中,allowance 接收两个字段:account 是持有人地址,spender 是获得支出授权的地址。
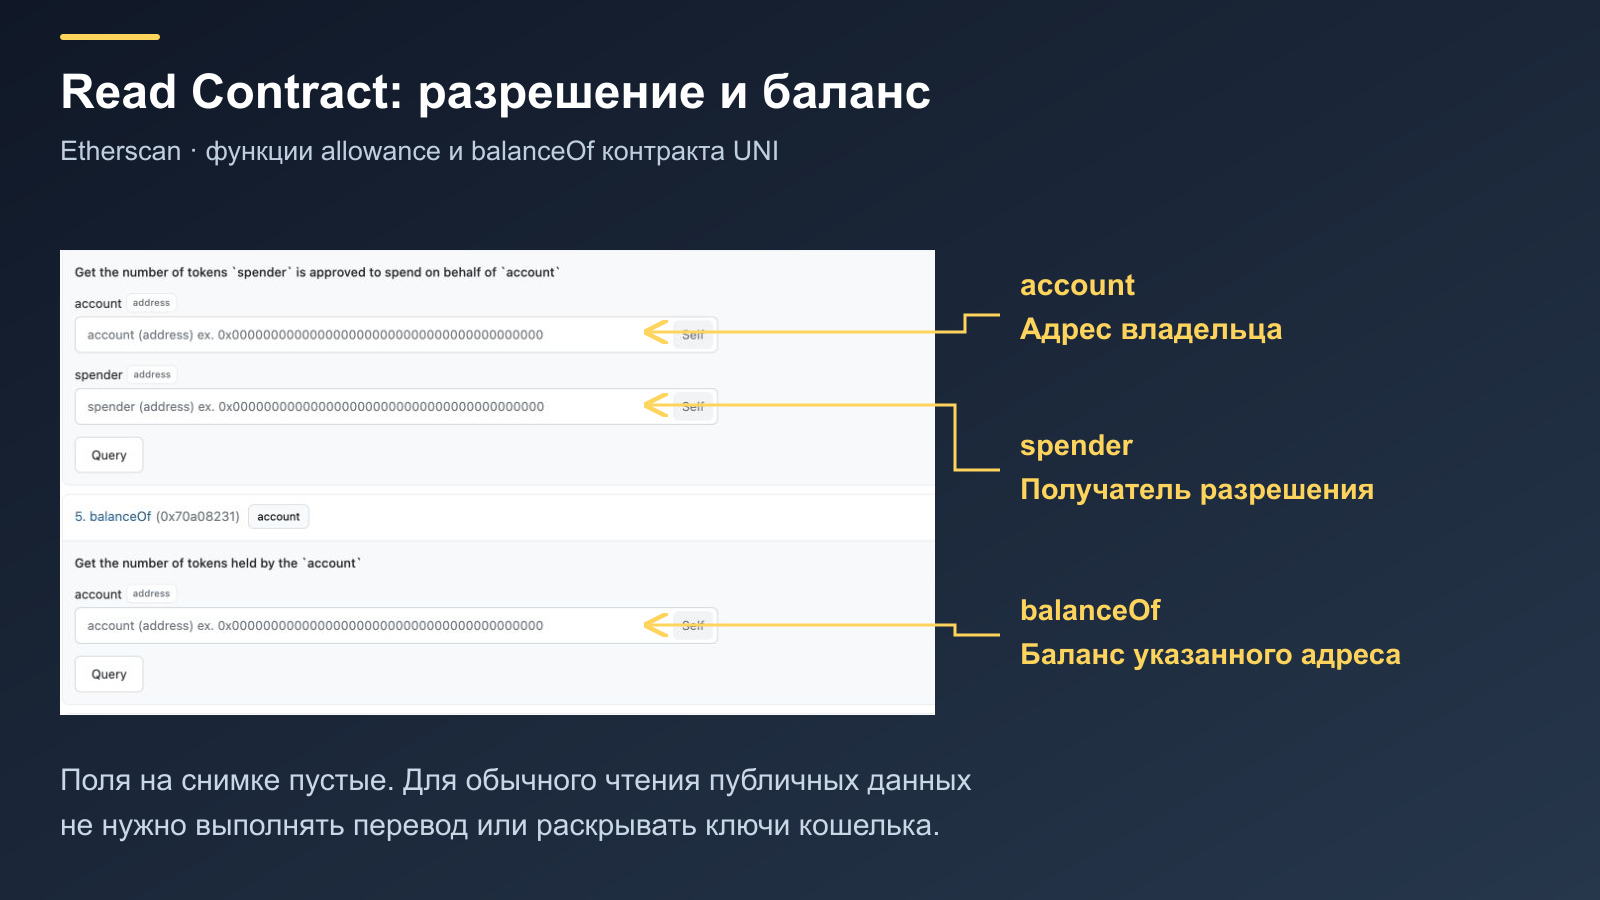
- balanceOf:查询指定公开地址的 UNI 余额。
- allowance:显示特定 spender 可以代表 account 支出的 UNI 数量。
- decimals:帮助解释代币的底层整数值。UNI 使用 18 位小数。
- Query:执行所选函数的查询。若函数要求地址,应在空白字段中填入有效的公开地址。
截图中的字段保持空白,用于展示界面要求哪些参数。了解这些功能不需要实际操作用户资金。页面可能提供连接钱包的按钮,但普通的公开余额查询不会因此变成转账。
函数返回的底层结果可能以最小单位表示。如果代币有 18 位小数,那么 1018 对应一整枚代币。account 的余额与 account/spender 组合的 allowance 回答的是不同问题:授权额度可能高于当前余额。
查看可升级合约时要注意什么
某些系统使用固定地址,将执行转发到另一段被称为“实现”的程序。这种结构称为代理。如果实现允许升级,就需要确认该地址当前指向何处,以及谁有权改变它。部分浏览器提供专门的代理读取标签。
这是一般机制,并不是说每个代币都使用代理。不能把一个合约的结构直接套用到另一个合约。程序的基础性质和相关技术资料见以太坊官方文档。
代币支出授权意味着什么
普通 ERC-20 代币通常会结合使用 approve 和 transferFrom。持有人允许特定地址支出一定数量的代币,获得授权的地址随后可以使用相应转移机制。权限只适用于特定代币及其合约规则。
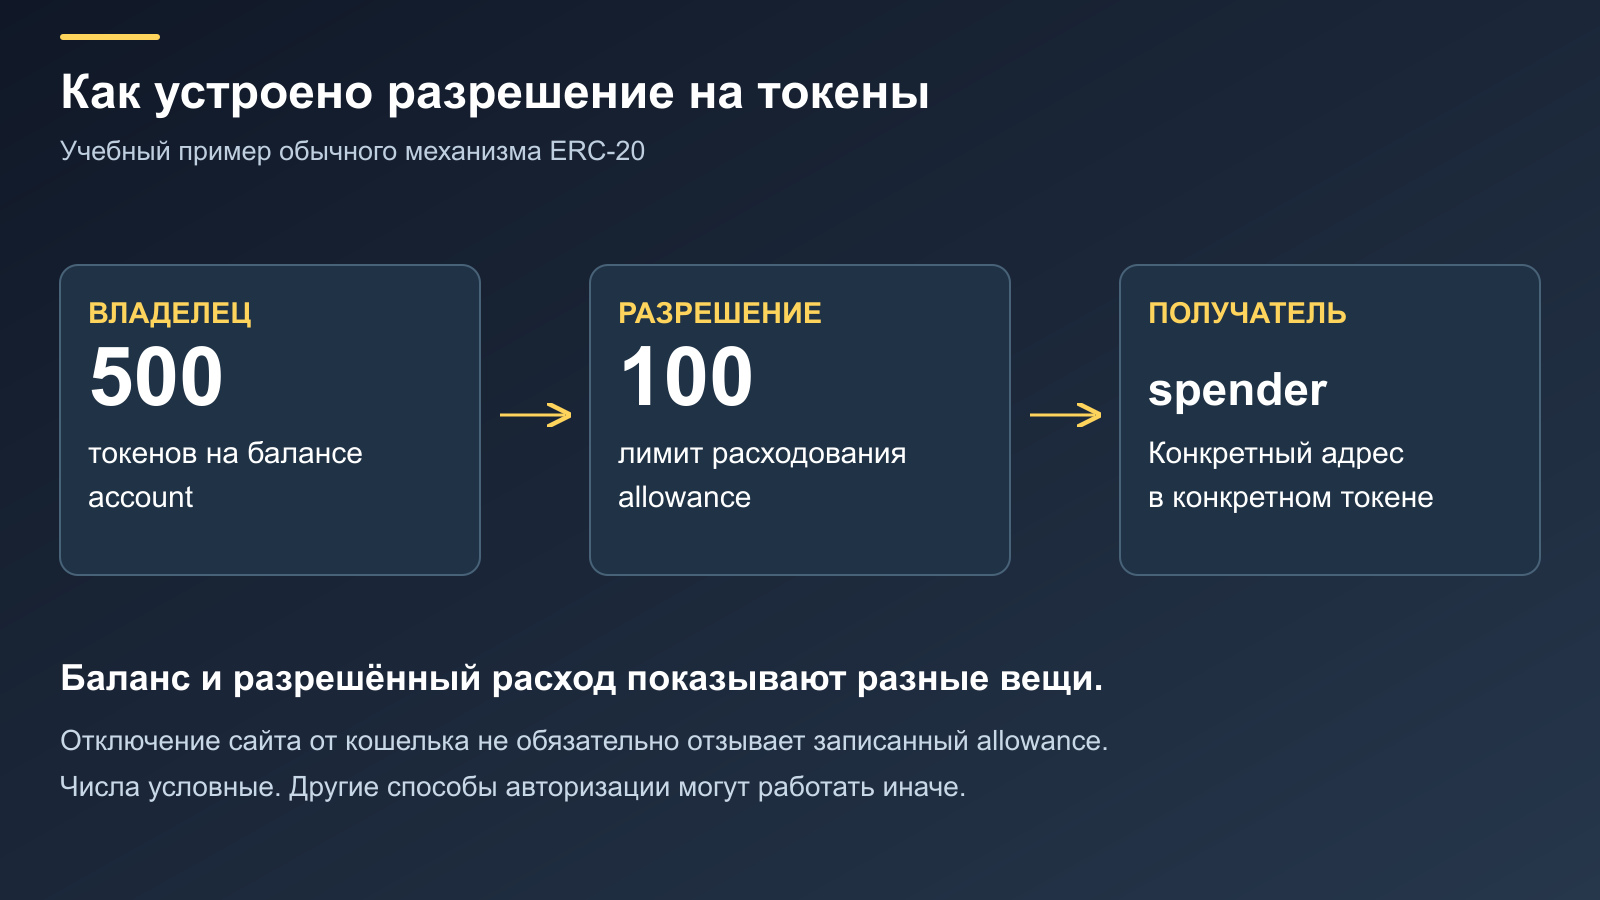
在教学示例中,持有人有 500 枚代币,应用获准使用其中 100 枚。余额和授权额度是两回事。如果授权的不是 100,而是一个很大的额度,那么在授权有效期间,未来转入该地址的同种代币也可能面临风险。尚未使用的授权额度,应与已完成兑换的历史记录分别检查。
| 钱包操作 | 通常会发生什么 | 需要检查什么 |
|---|---|---|
| 连接网站 | 应用可以读取所选公开地址,并向钱包提出请求 | 域名和所选账户 |
| 消息签名 | 持有人确认特定数据;即使未立即发出交易,签名也可能产生后果 | 签名内容、用途和权限范围 |
| Approve | 记录允许 spender 在指定范围内支出代币的权限 | 代币、网络、spender 和额度 |
| 转账或兑换 | 执行一项具体的资产操作 | 数量、接收地址、限制和费用 |
执行 approve 时,私钥不会交给应用。不过,该授权已经足以支持合约在许可范围内执行相应操作。因此,某个请求没有索要助记词,并不意味着可以不经检查就确认。
在钱包中断开网站连接,与撤销链上授权解决的是不同问题。断开连接会结束应用与钱包之间的常规交互,但此前记录的 allowance 可能继续存在。修改这类授权通常需要另外发送交易并支付费用。其他授权机制,包括签名授权,应按各自的规则检查。
approve 字段的实用说明见MetaMask 帮助文档。备份机密信息另有用途:助记词用于恢复密钥,不应为了兑换或领取代币而输入到应用网站中。
智能合约仍然存在哪些风险
应综合收集多项独立信息。真实地址、公开代码、已发布的审计报告和明确的管理员权限彼此补充。熟悉的标志或验证图标,不能替代其他检查。
| 检查对象 | 需要提出的问题 | 检查的局限 |
|---|---|---|
| 源代码 | 公开源码是否与已部署程序对应? | 代码公开不代表没有逻辑错误 |
| 审计 | 检查的是哪个版本和哪些组件? | 报告不能保证所有漏洞都已排除 |
| 升级 | 谁能够修改实现或参数? | 升级后条件可能变化 |
| 管理员 | 能否暂停操作、增发代币或改变访问权限? | 存在某项权限,并不能说明它将如何使用 |
| 外部数据 | 价格和其他信息来自哪里? | 即使代码正确执行,数据源错误仍会影响结果 |
| 界面 | 请求实际发送到哪里? | 真实协议也可能存在仿冒网站 |
除了技术风险,还要考虑操作本身的条件。代码可能没有执行错误,但由于流动性不足、所设价格容差或不透明的应用费用,结果依然不利。因此,应同时检查程序和所确认操作的经济含义。
依赖关系也需要单独关注。协议可能使用其他项目的代币、预言机、跨链桥或资产保管合约。主程序可靠,并不能消除外部组件的局限。用户应阅读具体操作的风险说明,不能把一个地址的检查当作整条交互链的审计。
与智能合约交互前应检查什么
按照准备操作的顺序逐项检查会更方便。如果某一步发现不一致,应先解决,再继续确认。
- 应用的官方网址。从已核实的文档或保存的书签进入。广告链接和陌生人的消息需要额外核查。
- 网络与代币。确认所选网络与合约地址公布时对应的网络一致,并核实操作涉及哪种资产。
- 请求接收地址。查看钱包请求中的完整地址,确认它属于预期的协议组件。
- 操作含义。弄清当前确认的是转账、兑换、授权还是消息签名。网站按钮的文字可能过于笼统。
- 权限范围。核对代币、spender、数量,以及机制支持时的有效期限。
- 成本与限制。核对费用、最低接收数量和可用于支付操作的余额。
- 提交后的结果。保存交易哈希,重试前先检查状态。网站更新延迟,并不能证明第一次操作没有发生。
如果无法解释请求的内容,应先停下来,在文档中查找函数说明。仅仅为了“查看下一页”而签名,也可能已经产生后果。了解合约结构,使用浏览器中的公开数据就足够了。
智能合约常见问题
合约能在指定日期自行启动吗?
在以太坊中,日期到来通常不会自动产生调用。代码可以设置时间条件,但改变状态仍需要用户或自动化服务发送交易。因此,检查“稍后执行”功能时,既要看时间条件,也要看触发机制。
为什么操作失败了,仍然收取费用?
费用用于支付处理和计算。如果交易已纳入区块,执行在条件检查时停止,部分 Gas 可能已经消耗。应在浏览器中查看状态和实际费用。应用在发送交易前报错,与交易进入区块后执行失败,后果并不相同。
能否让合约开发者退回误转的资产?
这取决于具体系统的能力,以及谁控制接收地址。区块链没有通用的撤销按钮。项目团队的存在,并不意味着它能随意修改任何余额。应先确认网络、合约、交易哈希和已设置的权限,再向官方客服了解处理流程。
不同网络上的相同地址,代表同一个合约吗?
相同字符串可以出现在不同的 EVM 兼容网络中,但各网络状态彼此独立。该地址可能对应不同程序,也可能完全没有代码。需要检查的是网络与地址的组合,而不是单独一串字符。
智能合约一定是法律合同吗?
这个技术术语描述的是程序及其执行规则的方式。法律认定取决于双方关系、协议条款及适用法律。对于具体交易,仅展示浏览器地址并不足够,还可能需要文件、权限证明,以及对各方承担义务的分析。